
Sur le papier, beaucoup de logiciels GRC proposent les mêmes fonctionnalités : gestion des risques, conformité, contrôles, actions, tableaux de bord…
Mais une démonstration convaincante ne garantit pas que l’outil sera adapté à votre organisation
Un risque évolue, une exigence change, un incident nécessite une analyse, une action prend du retard. Le logiciel permet-il de gérer ces situations efficacement, avec les bonnes informations et les bonnes personnes ?
Le logiciel vous aide-t-il à comprendre la situation et à agir, ou faut-il encore reconstituer une partie de l’information ailleurs ?
Pour un RSSI ou un responsable de la sécurité de l’information, ces situations méritent d’être testées avant de choisir.
Découvrez 8 critères concrets pour évaluer un logiciel GRC, accompagnés de questions à poser pendant une démonstration.
Vous comparez déjà des solutions ? Consultez directement notre checklist des 8 critères et téléchargez la grille d’évaluation pour préparer vos démonstrations.
GRC : gouverner, gérer les risques et assurer la conformité
GRC signifie Governance, Risk and Compliance, soit gouvernance, risques et conformité.
Ces trois dimensions sont étroitement liées à la sécurité de l’information. Les risques doivent être identifiés, les contrôles organisés, les exigences respectées et les responsabilités clairement définies.
Un logiciel GRC permet de coordonner ces activités et de suivre leur évolution. Pour choisir celui qui vous convient, voici ce qu’il faut examiner au-delà de sa liste de fonctionnalités.
Comprendre les risques et les priorités
1. Les informations sont-elles suffisamment mises en contexte ?
Prenez un risque de sécurité de l’information. Pouvez-vous retrouver les contrôles associés, les exigences concernées ou un incident en lien avec ce risque ?
La centralisation facilite l’accès aux données. Leur mise en relation permet d’en comprendre le contexte lorsqu’une situation doit être analysée ou qu’une décision s’impose.
A tester pendant la démo : choisissez un risque et demandez à voir les éléments associés. Pouvez-vous comprendre sa situation sans multiplier les recherches ?
2. Voyez-vous rapidement ce qui réclame votre attention ?
Entre les risques prioritaires, les actions en attente et les contrôles à réaliser, un responsable doit pouvoir identifier rapidement les sujets qui nécessitent son intervention.
Un tableau de bord utile présente les informations pertinentes pour chaque rôle, sans noyer l’essentiel dans une multitude d’indicateurs.
Un RSSI ou un responsable devrait pouvoir identifier rapidement ses risques prioritaires, les actions à réaliser, les éléments à réévaluer ou l’état de conformité de son périmètre.
A tester pendant la démo : connectez-vous avec le profil d’un utilisateur. Repérez-vous immédiatement les tâches et les points de vigilance qui le concernent ?
Organiser les responsabilités et les actions
3. Savez-vous qui est responsable de quoi ?
Qui vérifie ce contrôle ? Qui analyse cet incident ? Qui doit réaliser cette action, et pour quand ?
Lorsque plusieurs services et processus interviennent, la répartition des tâches doit rester explicite. Chacun doit pouvoir retrouver ses responsabilités et les échéances correspondantes.
A tester pendant la démo : prenez un contrôle, un incident et une action. Pouvez-vous identifier la personne chargée de chacun ?
4. Une action est-elle suivie jusqu'au bout ?
Une non-conformité est constatée ou une faiblesse est détectée. Une mesure corrective est décidée.
Que se passe-t-il ensuite ?
Vérifiez que le suivi couvre l’attribution, les délais, l’avancement, la vérification et la clôture, sans devoir reconstituer le dossier à partir d’emails et de fichiers Excel.
A tester pendant la démo : suivez une action de sa création à sa clôture. Quelles étapes sont prises en charge par l’outil ?
Suivre les évolutions et anticiper les besoins
5. Que se passe-t-il lorsqu'une exigence évolue ?
Les obligations légales, réglementaires et normatives changent. Pour rester conforme, une organisation doit identifier les évolutions qui la concernent et déterminer leurs conséquences sur ses activités.
Prenez une exigence associée à un processus. Si elle est modifiée, son responsable est-il averti ? Peut-il consulter les changements et réexaminer la conformité du processus ?
Dans SIRIS+, par exemple, lorsqu’une exigence associée à un processus évolue, le responsable concerné peut être averti qu’une nouvelle évaluation est nécessaire et consulter ce qui a changé.
Pour un RSSI, ce suivi peut être particulièrement utile lorsque de nouvelles obligations touchent à la protection des données ou à la sécurité de l’information.
A tester pendant la démo : prenez une exigence qui a changé. Comment cette évolution est-elle signalée, examinée et prise en charge ?
6. Le logiciel peut-il évoluer avec votre organisation ?
Votre périmètre GRC peut s’élargir : nouveaux processus, risques supplémentaires, contrôles plus nombreux ou gestion des incidents à structurer.
La solution doit pouvoir accompagner cette évolution sans imposer de tout reconstruire. Vérifiez notamment comment de nouvelles fonctions s’intègrent aux informations déjà enregistrées.
A tester pendant la démo : si vous élargissez votre périmètre dans deux ans, quelles adaptations seront nécessaires ?
Assurer la traçabilité et piloter la GRC
7. Six mois plus tard, pourrez-vous comprendre ce qui s'est passé ?
Un risque a changé de niveau. Un contrôle a été révisé. Une décision a conduit à modifier une procédure.
Lors d’un audit ou après un incident, il peut être nécessaire de retrouver les versions précédentes, les résultats des contrôles et les mesures prises.
La traçabilité doit permettre de reconstituer les faits, pas uniquement de consulter la situation actuelle.
A tester pendant la démo : choisissez un élément modifié plusieurs fois. Pouvez-vous retrouver son historique et comprendre les décisions successives ?
8. Les données enregistrées aident-elles réellement à piloter ?
Une matrice des risques, un taux de conformité ou un suivi des actions peuvent éclairer les priorités de l’organisation.
Encore faut-il que ces indicateurs soient exploitables par les personnes qui prennent les décisions : responsables de processus, RSSI ou direction.
Les tableaux de bord et les rapports doivent notamment permettre de préparer une revue de direction et d’identifier les sujets qui nécessitent un arbitrage.
A tester pendant la démo : prenez une décision que vous devez régulièrement préparer. Le logiciel fournit-il les éléments nécessaires pour l’étayer ?
Logiciel GRC et ISO 27001 : quels besoins spécifiques ?
Si votre organisation applique ISO 27001 ou prépare une certification, le choix d’un logiciel GRC mérite une attention particulière.
La norme s’appuie sur un système de management de la sécurité de l’information (SMSI) qui nécessite notamment d’identifier les risques, de définir leur traitement, de sélectionner les mesures de sécurité appropriées et d’en suivre la mise en œuvre.
Au-delà des fonctionnalités générales de GRC, trois points méritent d’être examinés :
Lors du choix d’un logiciel GRC, examinez en particulier trois aspects :
- Le traitement des risques : pouvez-vous suivre les décisions prises, les mesures retenues et leur avancement ?
- La déclaration d’applicabilité (SoA) : comment l’outil permet-il de documenter les mesures de sécurité applicables, les justifications nécessaires et leur état de mise en œuvre ?
- Le suivi du SMSI : pouvez-vous retrouver les résultats des contrôles, les non-conformités, les actions correctives et les informations utiles aux audits internes et aux revues de direction ?
Pendant une démonstration, plutôt que de demander uniquement :
« Votre logiciel gère-t-il ISO 27001 ? »
demandez par exemple :
« Montrez-moi comment je peux suivre l’évolution d’un risque, les contrôles associés et les actions qui en découlent. »
Vous verrez ainsi comment la solution accompagne concrètement le fonctionnement de votre SMSI, au-delà de la présence d’ISO 27001 dans une liste de fonctionnalités.
Un logiciel peut faciliter le pilotage et la traçabilité du SMSI, mais ne garantit pas, à lui seul, la conformité à ISO 27001.
Votre checklist pour la prochaine démonstration d'un logiciel GRC
Une démonstration est plus instructive lorsqu’elle s’appuie sur des situations concrètes plutôt que sur un parcours des menus.
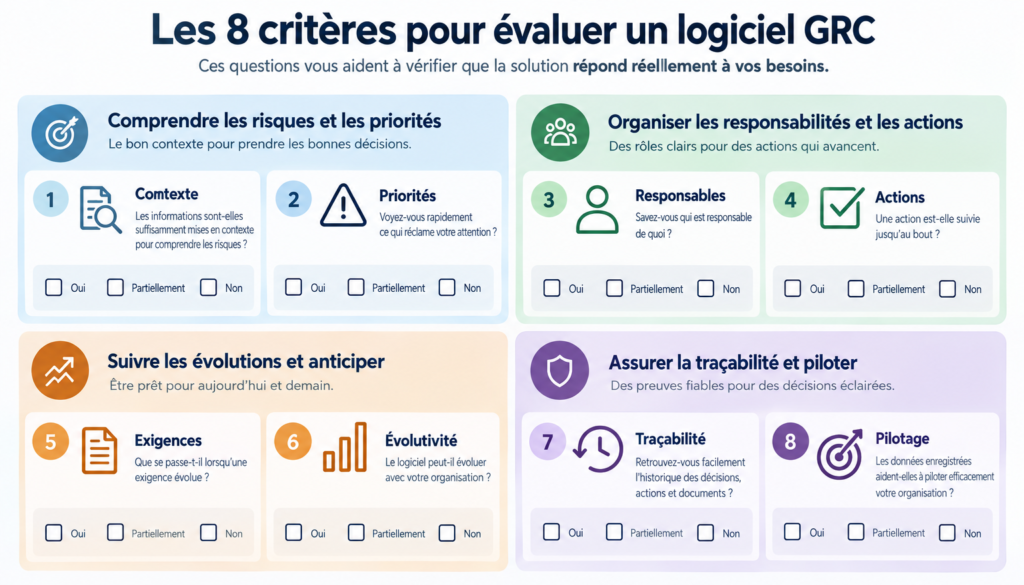
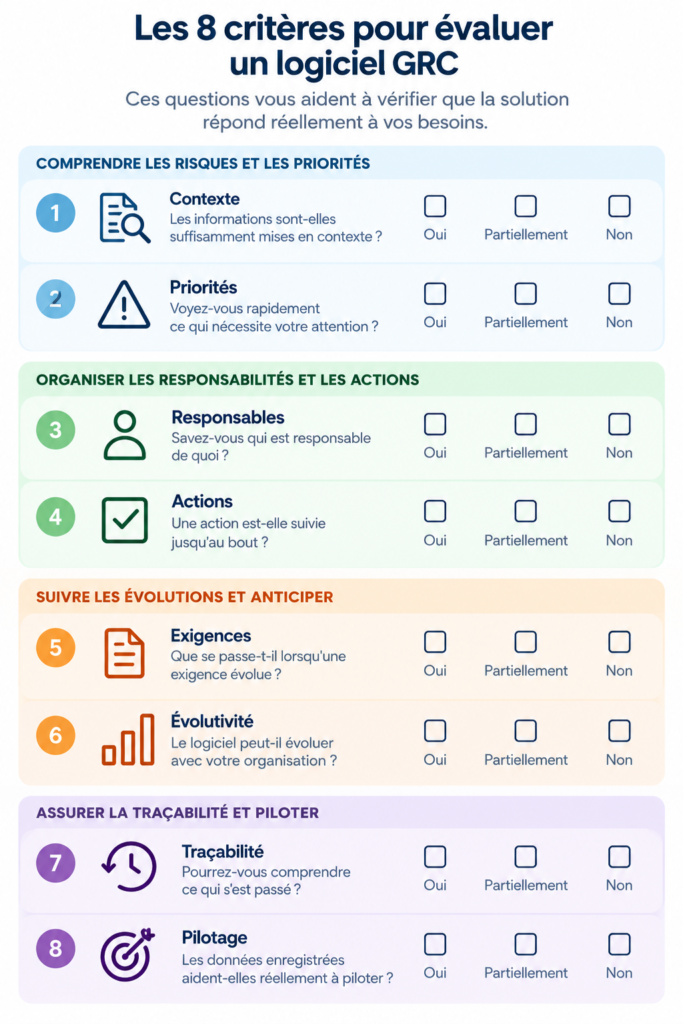
Comment utiliser cette checklist ?
Pendant la démonstration, cochez la réponse correspondant à chaque critère : Oui, Partiellement ou Non.
Avant de comparer les solutions, déterminez également l’importance de chaque critère pour votre organisation : 1 (secondaire), 2 (important) ou 3 (indispensable).
Une solution peut répondre à sept critères sur huit et pourtant ne pas vous convenir si le huitième est indispensable.
Comparez plusieurs logiciels avec la grille complète
Téléchargez la version A4 pour noter vos priorités, les résultats des démonstrations et vos observations, logiciel par logiciel.
Avant de choisir, faites travailler le logiciel
Une démonstration réussie ne se mesure pas au nombre de fonctionnalités présentées.
Demandez à suivre un risque, à retrouver l’historique d’un contrôle, à traiter une exigence modifiée ou à vérifier l’avancement d’une action.
Ces exercices vous permettront d’observer comment chaque solution répond aux situations que vos équipes rencontreront réellement.
Vous disposerez ainsi d’éléments concrets pour comparer les logiciels GRC et faire un choix adapté à votre organisation.
Et si vous testiez SIRIS+ avec ces 8 critères ?
Vous avez maintenant votre grille d’évaluation. Utilisez-la aussi avec nous : posez-nous ces huit questions et découvrez concrètement comment SIRIS+ y répond dans le contexte de votre organisation.