
«¿Vamos a tener que volver a hacerlo todo?»
Probablemente sea una de las primeras preguntas que se plantean los responsables de calidad al abordar la norma ISO 9001:2026.
Procesos, procedimientos, análisis de riesgos, indicadores, documentación, auditorías… Cuando un sistema de calidad lleva varios años en funcionamiento, el anuncio de una nueva versión puede hacer pensar rápidamente en una tarea de gran envergadura.
La buena noticia es que no hay que empezar de cero.
La futura edición mantiene el marco consolidado de la norma ISO 9001, al tiempo que introduce cambios específicos: requisitos más claros, mayor énfasis en el liderazgo y la cultura de la calidad, y una distinción más nítida entre riesgos y oportunidades, entre otros.
Para una organización que ya cuenta con la certificación, el verdadero reto consistirá, por tanto, sobre todo en determinar qué cambia, cómo le afecta a ella y qué es lo que realmente hay que adaptar.
Y ahí es donde empiezan las preguntas importantes.
Las 5 preguntas que debes hacerte
¿Qué cambia realmente para nuestra organización?
Una cosa es leer la lista de novedades de la norma ISO 9001:2026.
Saber qué van a cambiar en vuestro propio sistema de calidad Esta es otra.
Porque un cambio en la norma no significa necesariamente que haya que revisar todos sus procesos y toda su documentación. El primer paso consiste en comparar los nuevos requisitos con lo que ya existe: ¿qué aspectos ya están cubiertos? ¿Dónde hay alguna discrepancia? ¿Y esa discrepancia requiere realmente una adaptación?
En otras palabras: Antes de hacer cambios, hay que saber dónde buscar.
Y es ahí donde suele empezar el verdadero trabajo.
Un requisito puede tener repercusiones en varios procesos, afectar a distintos responsables y requerir la verificación de documentos, controles o prácticas existentes. Si estas relaciones no quedan claramente establecidas, cada cambio puede dar lugar a una nueva investigación : ¿Dónde hemos tratado este tema? ¿A quién afecta? ¿Qué aspectos debemos comprobar?
Cuando los requisitos están directamente relacionados con los procesos de la organización, el razonamiento cambia: Ya no se busca por todas partes en qué aspectos podría afectar la norma. Se parte del requisito para identificar los ámbitos en los que debe realizarse el análisis.
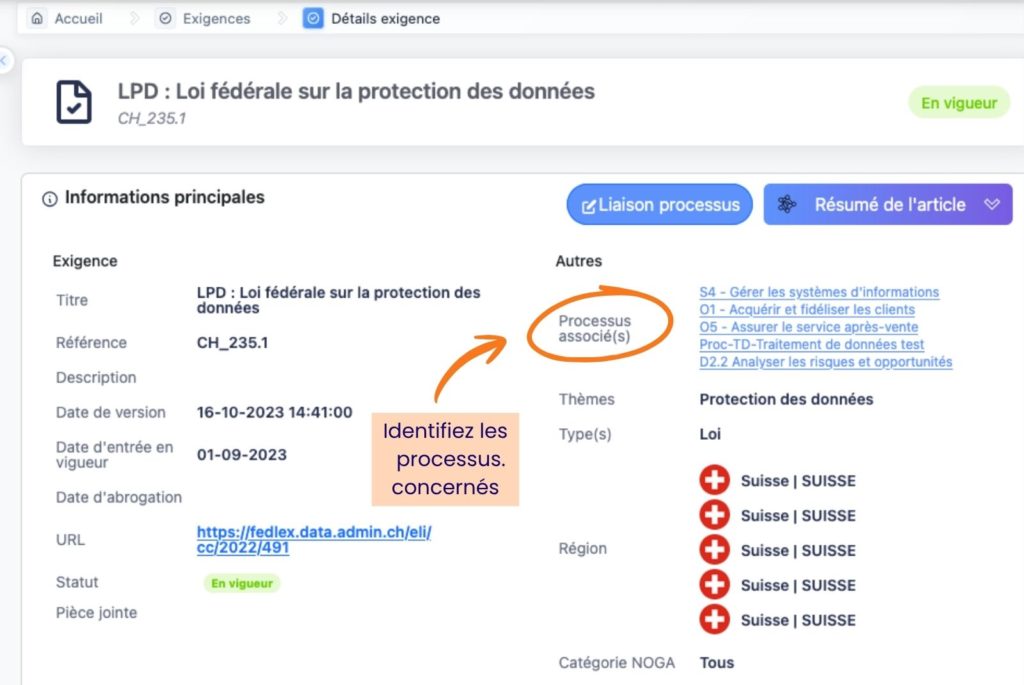
En este caso, por ejemplo, un requisito relativo a la protección de datos está directamente relacionado con los procesos en cuestión. Si dicho requisito cambia, el responsable ya dispone de un punto de partida para determinar qué actividades deben revisarse.
Eso no significa que la herramienta decida por él qué es lo que hay que cambiar. Le permite saber en qué debe centrar su atención.
Y, en una transición normativa, esta diferencia puede evitar muchas búsquedas innecesarias.
¿Qué procesos y elementos de nuestro sistema se verán afectados?
Una nueva exigencia nunca viene sola.
Puede tener repercusiones en un proceso, un procedimiento, un control, un riesgo, una responsabilidad o un indicador.
Veamos un ejemplo.
Aunque las expectativas en materia de cultura de calidad y liderazgo estén cambiando, no bastará necesariamente con modificar un documento titulado «Política de calidad».
Quizá haya que analizar cómo se plasman realmente estos principios en:
- las responsabilidades; ;
- la sensibilización de los empleados; ;
- las prácticas de gestión; ;
- los objetivos; ;
- los controles; ;
- las revisiones de la dirección; ;
- las medidas de mejora.
A menudo es ahí donde la transición se vuelve laboriosa: no se trata de comprender un nuevo requisito, sino de localizar todos los lugares en los que tiene repercusión.
Un sistema de gestión conectado permite precisamente evitar esta visión fragmentada. El requisito puede vincularse a los procesos correspondientes y, a su vez, a los elementos necesarios para su gestión.
La cuestión ya no es, pues:
«¿Cuándo hemos hablado de eso?»
pero:
«¿A quién afecta esto y quién debe actuar?»
¿Realmente gestionamos los riesgos… y las oportunidades?
El término «riesgo» ha adquirido una gran importancia en los sistemas de gestión desde la norma ISO 9001:2015.
Pero a su vecino a veces se le ha prestado menos atención: la oportunidad.
La próxima edición aporta precisamente mayor claridad a la hora de distinguir entre riesgos y oportunidades y refuerza la idea de adoptar un enfoque proactivo respecto a estas últimas.
Una oportunidad no tiene por qué ser espectacular.
Puede ser muy concreta: reducir el tiempo dedicado a preparar las auditorías, simplificar un proceso, eliminar la doble introducción de datos, mejorar la circulación de la información o automatizar una tarea de seguimiento repetitiva.
Pero aún así hay que identificar esas oportunidades, evaluarlas y decidir cuáles merecen ser aprovechadas.
Al igual que con los riesgos, una matriz permite clasificarlos en función de su probabilidad y su impacto.
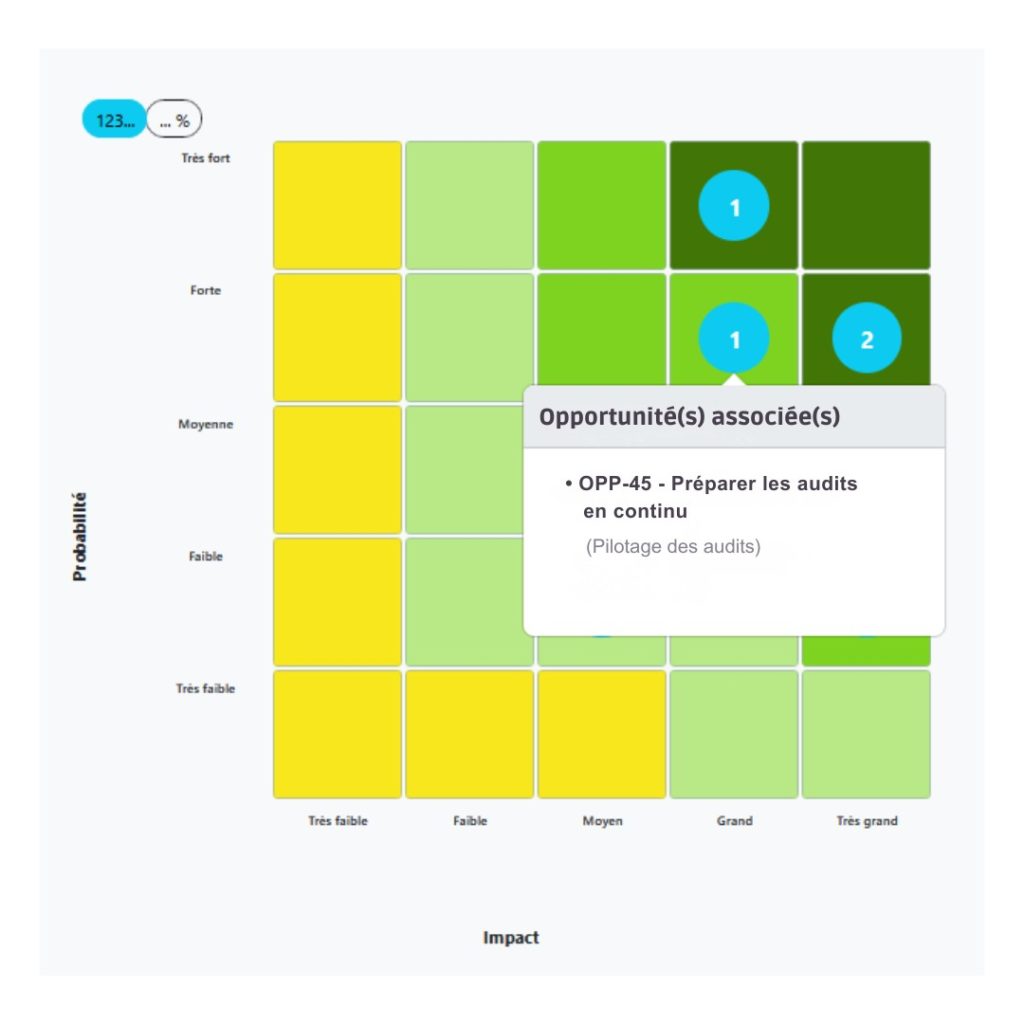
Aquí, por ejemplo, «Preparar las auditorías de forma continua» Se identifica como una oportunidad con alta probabilidad y gran impacto, directamente vinculada al proceso «Gestión de auditorías».
Por lo tanto, la cuestión ya no es solo:
«¿Qué podría salir mal?»
Pero también:
«¿En qué nos conviene mejorar?»
La gestión de riesgos protege el rendimiento. La gestión de oportunidades también puede contribuir a generarlo.
¿Nuestro sistema de calidad funciona al margen del departamento de calidad?
Probablemente sea una de las cuestiones más importantes de esta revisión.
La norma ISO 9001:2026 hace mayor hincapié en el liderazgo, la cultura de la calidad, la rendición de cuentas y el comportamiento ético.
En otras palabras, la calidad no puede limitarse únicamente a los procedimientos del responsable de calidad.
Debe reflejarse en las decisiones, los comportamientos y las prácticas cotidianas.
Y ahí es donde la realidad organizativa puede echar por tierra las buenas intenciones.
Si el responsable de calidad es quien:
- actualiza la información; ;
- reanuda las acciones; ;
- supervisa los plazos; ;
- prepara las auditorías; ;
- recoge las pruebas; ;
- y recuerda a cada uno lo que debe hacer…
¿El sistema está realmente compartido?
¿O funciona sobre todo gracias a una persona que compensa?
Es evidente que un sistema de gestión digital, por sí solo, no crea una cultura de la calidad.
Pero puede contribuir a dotarla de un marco: responsabilidades claras, tareas asignadas, información accesible, seguimiento de los plazos y una visión común del progreso.
La herramienta no sustituye el compromiso de las personas.
Evita que este compromiso se base únicamente en la memoria y en los recordatorios del responsable de calidad.
¿Podremos demostrar de forma sencilla lo que hemos adaptado?
Unos meses después de la transición, probablemente acabará surgiendo una pregunta:
«¿Cómo han tenido en cuenta los nuevos requisitos de la norma ISO 9001:2026?»
Y es en ese momento cuando se nota la diferencia entre haber hecho y poder demostrar lo que se ha hecho cobra importancia.
❌ ¿Qué requisitos se han analizado?
❌ ¿Qué procesos se vieron afectados?
❌ ¿Qué discrepancias se han detectado?
❌ ¿Qué medidas se han acordado?
❌ ¿Quién fue el responsable?
❌ ¿Qué controles se han llevado a cabo?
❌ ¿Dónde están las pruebas?
Cuando esta información se encuentra dispersa entre correos electrónicos, archivos de Excel, documentos y varias carpetas compartidas, Saber en qué punto se encuentra realmente la transición ya puede convertirse en una tarea en sí misma.
Por el contrario, centralizar el seguimiento permite tener una visión inmediata de la situación: nivel de cumplimiento, riesgos, acciones que hay que llevar a cabo, requisitos que hay que abordar o incluso documentos modificados recientemente.
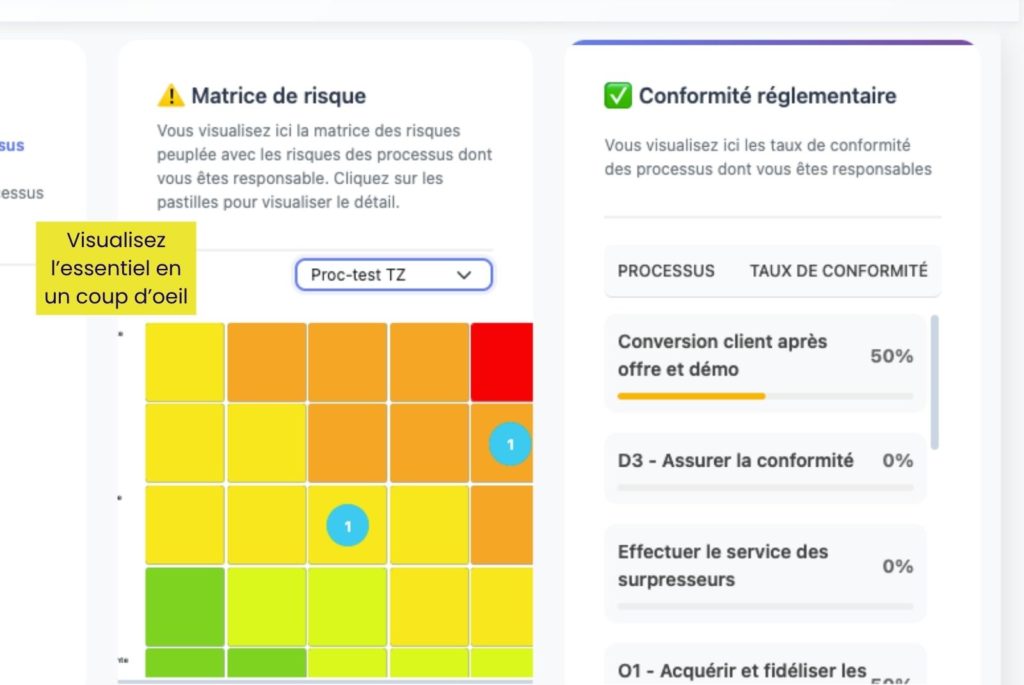
Riesgos, nivel de cumplimiento, medidas, requisitos: una visión centralizada permite realizar un seguimiento de la evolución del sistema a medida que avanza, en lugar de tener que reconstruir su historial en el momento de la auditoría.
El objetivo: no reconstruir la historia de la transición en el momento de la auditoría, sino poder seguirla a medida que se va desarrollando.
ISO 9001:2026: preparar la transición SIN tener que rehacer el sistema
La futura edición de la norma ISO 9001 no exige a las organizaciones certificadas que borren diez años de sistema de calidad para empezar de cero.
La ISO indica que se establecerá un período de transición para que las organizaciones certificadas puedan adaptarse.
Por lo tanto, es sobre todo una oportunidad para ver el sistema desde otra perspectiva.
Y no solo eso:
«¿Qué documentos debemos modificar?»
Pero:
«¿Somos capaces de comprender rápidamente qué está cambiando, dónde nos afecta, quién debe actuar y cómo lo vamos a demostrar?»
Un sistema de calidad en el que los requisitos, los procesos, los riesgos, las oportunidades, los controles, las medidas y los indicadores estén interrelacionados permite, precisamente, afrontar esta evolución con mayor claridad.
Y quizá, al fin y al cabo, esa sea una de las lecciones más interesantes de’ISO 9001:2026 :
Un sistema de calidad maduro no es aquel que cuenta con más documentación.
Es el que permite a la organización comprender, decidir, actuar y adaptarse.